Die bluebarry Data API liegt unter https://data.bluebarry.ai/data. Sie akzeptiert drei Arten von Zugangsdaten. Welche du brauchst, hängt davon ab, wo dein Code läuft und für wen er handelt.
Methode wählen
| Methode | So sendest du sie | Wofür |
|---|---|---|
| API-Schlüssel | Der Schlüssel direkt im Authorization-Header, ohne Bearer-Präfix. | Deine eigenen Server und Automationen. Liest und schreibt die Daten deines Kontos, etwa Profile, Produkte, Kundinnen, Kunden und Bestellungen. |
| OAuth-Token | Authorization: Bearer <token> | Apps, die im Namen einer angemeldeten bluebarry-Person handeln, und KI-Clients, die sich mit dem bluebarry-MCP-Server verbinden. |
| Tenant ID | Der Header BB-Tenant-Id. | Nur Storefront-Aufrufe: Besucher identifizieren und Conversions, Seitenaufrufe, Produktaufrufe und Warenkorb-Ereignisse senden. Deine Tenant ID ist kein Geheimnis. |
Enthält eine Anfrage BB-Tenant-Id, behandelt bluebarry sie als Storefront-Aufruf, auch wenn sie zusätzlich einen Authorization-Header hat. Lass diesen Header bei Server-Aufrufen mit API-Schlüssel oder Token weg.
Wo du sie findest
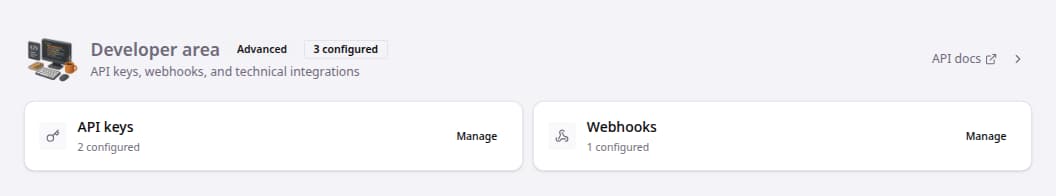
- API-Schlüssel: Integrations → Developer area → API keys management. Siehe API-Schlüssel verwalten.
- Tenant ID: oben auf der Seite Integrations, mit Kopier-Schaltfläche.
- OAuth: siehe OAuth mit bluebarry nutzen.
- Die vollständige Endpunkt-Referenz ist im Developer area als API docs verlinkt.
Zugangsdaten sicher aufbewahren
- Bewahre API-Schlüssel und Tokens auf deinem Server oder in einem Secret Manager auf. Nie in Storefront-JavaScript oder einem öffentlichen Repository.
- Leg pro Integration einen eigenen Schlüssel an. Dann kannst du einen entfernen, ohne die anderen zu stören.
- Lösche Schlüssel, die du nicht mehr brauchst, und ersetze einen Schlüssel, wenn jemand das Projekt verlässt, der ihn kannte.